生成AI時代の「信用の再設計」:コンテンツの「生い立ち」を記録する C2PA の仕組みと現実的な限界
目次
開閉
Web上に流れる情報の質感が、ここ数年で根本から変わりつつあります。
かつては「検索上位の記事をいくつか読み比べれば、おおよその輪郭が掴める」という緩やかな信頼が成り立っていました。しかし現在では、大規模言語モデル(LLM)や画像・動画・音声生成AIによって、低コストかつ大量に2次・3次情報が再生産され続けています。オープンWeb上で流通するコンテンツが、一次情報に裏打ちされたものなのか、AIがもっともらしく要約したハルシネーションの産物なのかを判別することは極めて困難です。
本来であれば、生ログや一次論文、元データに都度当たれば真偽は確かめられます。しかし、日常の情報収集ですべての一次ソースを検証し続けるのは、認知コストの観点から現実的ではありません。
そこで浮上したのが、「後からAI判定機で嘘を見破る」アプローチの限界と、最初から「誰がどう作り、どう加工したか」という コンテンツの「生い立ち(出自と加工履歴)」を暗号署名で記録するアプローチ への転換です。
この「生い立ち手帳」を世界共通のルールとして定めているのが、国際標準規格の C2PA(Coalition for Content Provenance and Authenticity) です。
本稿では、C2PAが「何を解決し、何を解決しないのか」という境界線を整理した上で、JUMBFコンテナ、アサーション、COSE署名といった内部構造を分かりやすく解剖します。さらに、Webエンジニアが現場で直面する「メタデータ剥がし」「運用の壁」「プライバシー」という現実的な課題について、技術的な視点から掘り下げていきます。
1. 事後検出の限界と、コンテンツの「生い立ち」を証明するアプローチ
生成AIの出力に対して、これまで多くの企業や研究機関が「AI生成検出モデル」や「ディープフェイク検知器」を開発してきました。しかし、このアプローチには原理的な限界が存在します。
- 敵対的進化のいたちごっこ: 生成モデル(GANやDiffusion Model等)は、検出器の識別境界をすり抜けるように最適化されます。検出モデルの精度が上がれば、それを欺く生成手法が即座に生まれます。
- 偽陽性(False Positive)の破壊力: 実写写真や人間が書いた文章を誤って「AI製」と判定した際、発信者の社会的信用を不当に損なうリスクがあります。
- 判定根拠の不透明性: 機械学習による判定スコア(例:「AI確率 84%」)は、暗号学的な保証を持たず、法的な証拠能力やプラットフォーム上の確定的なモデレーション基準として扱いづらい側面があります。
事後的な検知が破綻しつつある中で導き出された結論が、「生まれた瞬間から、誰の手を通り、どう加工されたか」という履歴を暗号署名で保護するアプローチ(Provenance: 来歴追跡) です。
食品のトレーサビリティと同様に、完成した料理を科学分析して産地を当てるのではなく、生産・加工・流通の各工程で改ざん不能な証明書を連鎖させていきます。いわば、デジタルコンテンツに「母子健康手帳」や「戸籍謄本」を持たせるような仕組み です。
2. C2PAの正体:何をして、何を「しない」規格なのか
C2PAは、Adobe、Microsoft、Intel、ソニー、ニコン、Google、OpenAIなどが参画する標準化団体、および同団体が策定するデジタルコンテンツの来歴記録規格です。一般には「Content Credentials(CRマーク)」というアイコンで認知されつつあります。
アーキテクチャを理解する上で、最も重要な前提があります。それは、「C2PAはコンテンツの真偽や善悪を自動判定する仕組みではない」 という点です。
【誤解されがちな認識】
C2PA署名がある = 「これは本物の実写写真である」「正しい情報である」

【技術的な実態】
C2PA署名がある = 「署名者Xが、ツールYを使い、日時Zにこの出力を記録した事実が改ざんされていない」
C2PAは、純粋な実写写真にも、Midjourneyで生成された完全なフェイク画像にも、Photoshopで一部を切り抜いたコラージュ画像にも、まったく同じフォーマットで署名を付与できます。
- カメラが署名すれば、「カメラのセンサーで取り込まれた光学データである」という事実が記録される。
- 生成AIサービスが署名すれば、「AIモデルの推論結果として生成された」という事実(および生成プロンプト等)が記録される。
- レタッチソフトが署名すれば、「元画像Aに対して色調補正とトリミングを加えた」という編集アクションが記録される。
つまり、C2PAが提供するのは「検証可能な客観的事実の連鎖」だけであり、その履歴を見て「この発信者を信頼するかどうか」を評価・決定するのは、コンテンツを受け取ったクライアント(閲覧者、Webブラウザ、配信プラットフォーム)側の責務です。
3. C2PAの内部アーキテクチャ
C2PAがどのようにしてバイナリ内にメタデータを保持し、改ざんを検知しているのか、その構造を深掘りします。
コンテナ構造:JUMBF(ISO/IEC 19566-5)
C2PAのメタデータは、JUMBF(JPEG Universal Metadata Box Format: ISO/IEC 19566-5) という国際規格に基づいてバイナリへ格納されます。
JPEGのExif領域(APP1セグメント)はサイズ制限(1セグメントあたり約64KB)が厳しく、署名チェーンやサムネイルを含む巨大な来歴データを格納するには不向きでした。JUMBFは、ファイル形式を問わず(JPEG、PNG、WebP、AVIF、MP4、SVG等)、入れ子構造のバイナリボックスとしてメタデータを柔軟に埋め込める仕組みを提供します。
データモデルの3層構造
C2PAのコアデータは、マニフェスト(Manifest)と呼ばれ、大きく以下の3階層で構成されています。
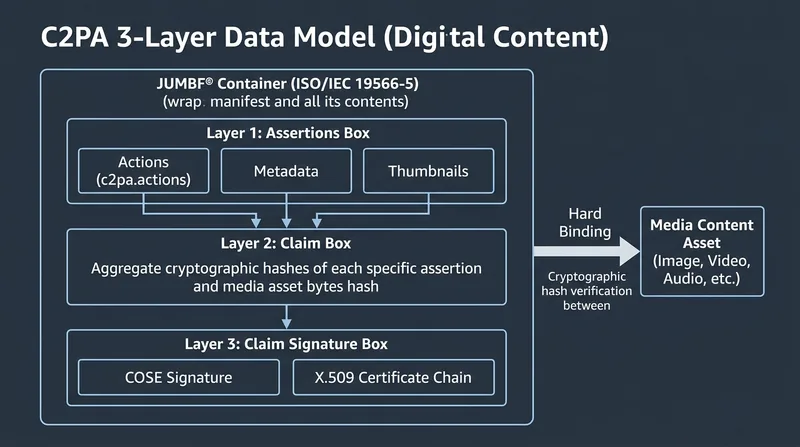
- Assertions(アサーション):
コンテンツに付随する「事実の表明」です。作成日時、使用ソフトウェア、著作者情報、AI生成モデルの名称、行われた操作履歴(
c2pa.actions)などが、CBOR(Concise Binary Object Representation)またはJSON-LD形式で記録されます。 - Claim(クレーム): アサーション群のハッシュ値と、画像データ本体のハッシュ値をまとめたダイジェストテーブルです。各アサーションが1つでも書き換えられると、クレーム内のハッシュと一致しなくなります。
- Claim Signature(クレーム署名): COSE(CBOR Object Signing and Encryption: RFC 9052) 形式で生成された電子署名です。クレーム全体のハッシュに対して、署名者の秘密鍵で署名が行われます。ここに X.509 公開鍵証明書チェーンが同梱されており、検証者は公開鍵を辿って認証局(CA)までの正当性を確認できます。
Hard Binding(ハードバインディング)の仕組み
メタデータだけを別の無関係なメディアに差し替える「すり替え攻撃」を防ぐため、C2PAは Hard Binding と呼ばれる強力な紐付け機構を持っています。
ファイルからJUMBFボックスを除いた「純粋な表示データ(ピクセルや音声のバイト列)」のハッシュ値を算出し、それをアサーション(c2pa.hash.data)およびクレーム内に埋め込みます。これにより、コンテンツ本体が1ビットでも改ざん(加筆、トリミング、色調変更など)された場合、ハッシュの不一致によって署名検証が即座に失敗します。
編集履歴の連鎖:Manifest Store と Ingredient
C2PAの最大の特徴は、Gitのコミットグラフに酷似した「履歴の追跡構造」にあります。
コンテンツを新規作成・編集するたびに、既存のマニフェストを上書きするのではなく、過去のマニフェストを Ingredient(素材) として参照し、新しいマニフェストを発行して Manifest Store に追加します。
graph TD
    subgraph "撮影時(カメラによる署名)"
        M1["Manifest 1 (親)<br/>Action: c2pa.created<br/>Signer: Camera Hardware (Nikon)"]
    end

    subgraph "編集時(Photoshopでの加工)"
        M2["Manifest 2 (子)<br/>Ingredient: Manifest 1<br/>Action: c2pa.cropped, c2pa.color_adjust<br/>Signer: Adobe Inc"]
    end

    subgraph "Web公開時(リサイズと配信)"
        M3["Manifest 3 (孫)<br/>Ingredient: Manifest 2<br/>Action: c2pa.resized<br/>Signer: Web Publisher"]
    end

    M1 -->|素材として参照| M2
    M2 -->|素材として参照| M3
検証ツールでコンテンツを開くと、最新の署名(Web Publisher)だけでなく、親マニフェスト(Adobe)、祖父マニフェスト(Nikonのカメラハードウェア署名)まで遡り、「いつ、誰が、何を素材にして、どのような加工を加えたか」というツリー構造を辿ることができます。
4. 実用化の動きとエコシステム
C2PAは静的な完成品ではなく、現場の要請に応じて規格自体の改訂とエコシステムの拡大が精力的に進められています。
進化を続ける技術仕様:バージョン2.4とマルチモーダル対応
C2PA公式の技術仕様は、バージョン2.4(2026年4月公開) へと改訂を重ねています。
初期のC2PAは単一の静止画や動画の改ざん検知が主眼でしたが、最新仕様では急速に進むメディア環境の変化に合わせて以下のような大きな進化を遂げています。
- マルチモーダル化(音声・テキストへの対応強化): ポッドキャストや音声対話AIの普及、LLMによるテキスト生成を受け、音声ストリームやテキストデータに対する「生い立ち」の記録枠組みが大幅に強化されました。
- アサーション(メタデータ項目)の細分化: 生成モデルのパラメータ、学習データのライセンス方針、編集意図などをより精密に記述できる新しいアサーションが追加され、コンテンツの透明性をより多角的に記録できるようになっています。
- マルチパートアセット(Multipart Assets)への対応: Androidの「Motion Photos」やスマートフォンのライブフォトのように、1つのコンテンツが静止画と短い動画ストリームなど「複数のファイル」で構成されるリッチメディアに対応しました。構成要素ごとに署名とバインディングを連鎖させ、アセット全体として真正性を保証する仕組みが標準化されています。
このように、仕様が現実のWebやモバイルデバイスの実態に即して柔軟にアップデートされている点も、C2PAが業界標準として支持を集める大きな要因です。
ハードウェア署名(カメラ内セキュアエレメント)
ニコン(Z9等)、ソニー(α9 III等)、ライカ(M11-P)などの主要カメラメーカーは、カメラ内部のハードウェアチップによる署名機能を実装しています。
イメージセンサーが光を捉えてRAW/JPEGを生成した瞬間、カメラ内部の耐タンパー性セキュアエレメントに格納された秘密鍵を用いて、ハードウェアレベルでC2PA署名を書き込みます。これにより、SDカードからPCへ取り出す前の段階で、撮影日時や位置情報、撮影機器の真正性が保証されます。
ソフトウェア・クラウドAPI署名
- Adobe Creative Cloud: Photoshopなどで「Content Credentials」を有効にすると、エクスポート時に自動で編集履歴アサーションが作成され、クラウドストレージまたは画像ローカルへ署名が付与されます。
- 生成AIプラットフォーム: OpenAI(DALL-E 3、Sora)、Google(Imagen 3、SynthID連携)などは、API出力や生成画像に対して生成メタデータと署名を標準で付与する対応を進めています。
オープンソースエコシステム(Rust実装とCLI)
C2PAは仕様がオープンであるだけでなく、リファレンス実装としてRust製の c2pa-rs および公式CLIツール c2patool が提供されています。
Webエンジニアであれば、ローカル環境で即座にマニフェストの検証や署名付与を実験できます。
# c2patool のインストール(Cargo経由)
cargo install c2patool

# 画像に含まれるマニフェストの検証とダンプ
c2patool sample.jpg

# 詳細なJSON形式でのマニフェストツリー出力
c2patool sample.jpg --detailed例えば、Node.jsバックエンドやGoのマイクロサービスでユーザー投稿画像を処理する場合でも、c2pa-rs のFFIバインディングやCLIを介して、アップロードされた画像の署名状態を自動検証するパイプラインを構築することが可能です。
 編集長
5. エンジニア視点で直面する「技術的課題と限界」
アーキテクチャとしては非常に洗練されているC2PAですが、実運用に耐えうるかを精査すると、Webエンジニアの前にいくつかの高い壁が立ちはだかります。
1. メタデータ剥がし(Stripping)問題
最大の現実的障壁は、既存のWebプラットフォームにおける メディア最適化処理 です。
X(旧Twitter)、LINE、Instagram、Facebookなどの主要SNSやメッセージングアプリは、サーバーの帯域削減と通信最適化のため、画像や動画のアップロード時に以下のような処理を無条件で実行します。
- 画像・動画の再エンコード(圧縮率の変更、WebPやH.264/AV1への変換)
- 解像度のリサイズ
- Exifを含む不要なメタデータ領域の一括削除(Strip)
この処理が行われた瞬間、JUMBFコンテナは完全に削ぎ落とされ、Hard Bindingのハッシュも不一致となります。結果として、SNSを一度経由したコンテンツは、どれほど厳格にカメラで署名されていようと「未署名のコンテンツ」へと退行 します。さらに、画面のスクリーンショットを撮られた時点で、来歴情報は完全に失われます。
対策としての Soft Binding(不可視電子透かし)併用
この課題への対抗策として模索されているのが、Googleの SynthID に代表される Soft Binding(不可視電子透かし) との併用です。
メタデータ領域ではなく、人間の目には知覚できない形でピクセル値や音声信号の周波数成分に微細なパターン(透かし)を埋め込みます。たとえメタデータが剥がされ、再エンコードや軽微なトリミングが行われても、サーバー側の検出モデルがメディア本体から透かしを読み取り、クラウド上のマニフェストストアから元の来歴情報を逆引き・復元するというハイブリッド構成の研究が進められています。
2. PKIとTrust Listの運用課題
C2PAの署名は暗号技術であるため、自己署名証明書(いわゆるオレオレ証明書)を使っても仕様に準拠したC2PAデータを作成できます。悪意ある攻撃者が、改ざんしたコンテンツに対して独自の秘密鍵で「これは本物である」と署名することも技術的には可能です。
したがって、検証側は「その署名を行っている鍵(証明書)は、本当に信頼できる機関のものか?」を判定しなければなりません。
【署名の検証ステップ】
1. 暗号学的な整合性: ハッシュと署名が一致しているか?(改ざんの有無)
2. 証明書チェーンの検証: 有効なルートCAに繋がっているか?(なりすましの有無)
3. Trust List の照合: その認証局や発行元は、信頼リスト(Trust List)に含まれているか?WebブラウザがHTTPS通信を行う際、OSやブラウザベンダーが管理する「ルート証明書ストア」を参照するのと同様に、C2PAの検証エンジンも「Trust List(信頼された発行元のリスト)」を保持・運用する必要があります。
しかし、WebPKIと異なり、C2PAにおけるTrust Listのガバナンスモデルはまだ発展途上です。
- 「誰がその認証局を承認するのか?」
- 「新興のカメラメーカーやオープンソースソフトウェアは、誰の許可を得ればTrust Listに入れるのか?」
- 「万が一、秘密鍵が漏洩した際の失効確認(CRL/OCSP)をエッジ環境でどう高速に処理するのか?」
暗号プロトコルの問題というよりは、中央集権的なガバナンスと運用コストの問題 に帰着する点が、C2PA普及の大きなボトルネックとなっています。
3. プライバシーと選択的開示(Selective Disclosure)
来歴の透明性を高めることは、時にプライバシーの侵害と表裏一体の関係になります。
例えば、紛争地帯で人権侵害を告発するジャーナリストや、企業の不正を告発する内部告発者を考えてみます。コンテンツの信憑性を証明するためにカメラの署名を付けたい一方で、マニフェストに記録される「撮影日時」「GPS座標」「カメラの固有シリアルナンバー」「著作者ID」が公開されてしまえば、告発者の身元や居場所が特定され、生命の危機に晒される恐れがあります。
現在、C2PA仕様では特定のアサーションを後から難読化・削除する機能も検討されていますが、ハッシュチェーンを維持しながら特定フィールドだけを隠蔽する 選択的開示(Selective Disclosure) や、ゼロ知識証明(ZKP: Zero-Knowledge Proofs) を活用して「加工されていない事実だけを証明し、メタデータ自体は秘匿する」といった暗号学的拡張が議論されています。
6. まとめ:Webの信用モデルは「ゼロトラスト」へ向かう
インターネットの黎明期、Webトラフィックの大半は平文のHTTPでした。しかし、なりすましや盗聴の脅威に対抗するため、常時SSL/TLS化(HTTPS)が進み、現在では暗号化されていないWebサイトはブラウザによって明確に警告されます。
これと同じ構造変化が、いま「コンテンツそのもの」に対して起きようとしています。
生成AIが現実と見分けのつかないテキストや画像、音声を無限に生み出す時代において、「公開されているから読む」「写真として写っているから信じる」という暗黙の前提は崩壊しました。今後は、コンテンツの出所と加工履歴を暗号署名によって検証する、いわば「コンテンツのゼロトラスト(Content Zero Trust)」がWebの基盤要件になっていくはずです。
C2PAは、あらゆる問題を一瞬で解決する魔法の銀の弾丸ではありません。SNSによるメタデータ剥がしや、Trust Listのガバナンスといった重い課題を抱えています。
それでも、Gitがソースコードの変更履歴を改ざん不能にしたように、JUMBFとCOSE署名によってデジタルコンテンツの「生い立ち」をオープンに連鎖させるC2PAのアプローチは、現在考え得る最も筋の良い技術的解法の一つです。
Webに関わるエンジニアとして、この規格がブラウザ標準やWeb標準(W3C)へどう統合されていくのか、そして自社のプロダクトや配信基盤でどう向き合うべきなのか、そのアーキテクチャの進化を冷静に追っていきたいところです。

都内IT企業に勤める業界20年のWebエンジニア。業務効率化・自動化スクリプトや快適な開発環境の構築、厳選したツール・ガジェットの活用法など、手元で実際に検証したリアルな一次情報をお届けします。
運営者プロフィール詳細を見る